實驗室揭露:本篇題目、結構、正文與主圖均由 AI 產生;Lukas 負責方向、審查、是否公開的最終裁決,以及公開後的責任。
如果你同時使用 ChatGPT、Codex、Claude Code 或其他 AI Agent,可能遇過一種很熟悉的疲勞:每換一個工具,就要重新解釋自己的習慣、資料放在哪裡,以及哪些事情不能擅自決定。
真正麻煩的還不只是重複打字。同一句「幫我整理一下」,有的 AI 只產生草稿,有的會直接修改檔案;有的從指定文件開始,有的為了補齊資訊,把整座資料庫都翻過一次。
問題不一定是哪個 AI 比較笨,而是它們進入工作現場前,沒有先看到同一張屋規。
先玩一下:同一句話,AI 可以理解成三種工作
假設你對一個能操作電腦的 AI 說:
幫我把最近的資料整理好。
它可能有三種理解:
- 只盤點資料,列出整理建議。
- 直接替檔案分類、改名與搬動。
- 為了找出「最近的資料」,搜尋整個硬碟與雲端帳號。
三種做法在技術上都可能完成「整理」,但它們碰到的資料範圍、風險與可逆程度完全不同。AI 會不會做,和你有沒有叫它做,是兩件不同的事。
如果你看到第二或第三種解讀時有一點緊張,下面五個問題就是共同守則的起點。
先拿走:建立 AI 共同守則的五個問題
不用一開始就寫一套龐大制度。先回答下面五題,已經能建立最基本的工作邊界:
- AI 遇到什麼任務,才需要讀我的長期背景?
- 哪一份資料是現行正本,聊天與記憶衝突時怎麼辦?
- 哪些人、專案或資料庫不能互相混用?
- AI 可以整理到哪一步,哪些動作一定要等我批准?
- 產出的文件、圖片與正式版本最後應該放在哪裡?
這五題不會讓 AI 突然變成全知全能,卻能阻止它用自己的習慣替你猜答案。後面的規則,只是把這五題說得更精確。
AGENTS.md 是什麼?它比較像門口屋規
@@CODE0@@ 是一種給 AI Agent 讀取的 Markdown 指示檔。常見內容包括專案概況、建置與測試方式、程式風格、安全注意事項,以及 Agent 工作時必須遵守的限制。
你可以把它想成貼在工作室入口的共同屋規:不管今天進來的是 Codex、Copilot 或其他支援這個格式的工具,都先知道這裡怎麼工作。大型專案還能在不同資料夾放更貼近當地工作的規則,由距離工作檔案最近的一份優先。
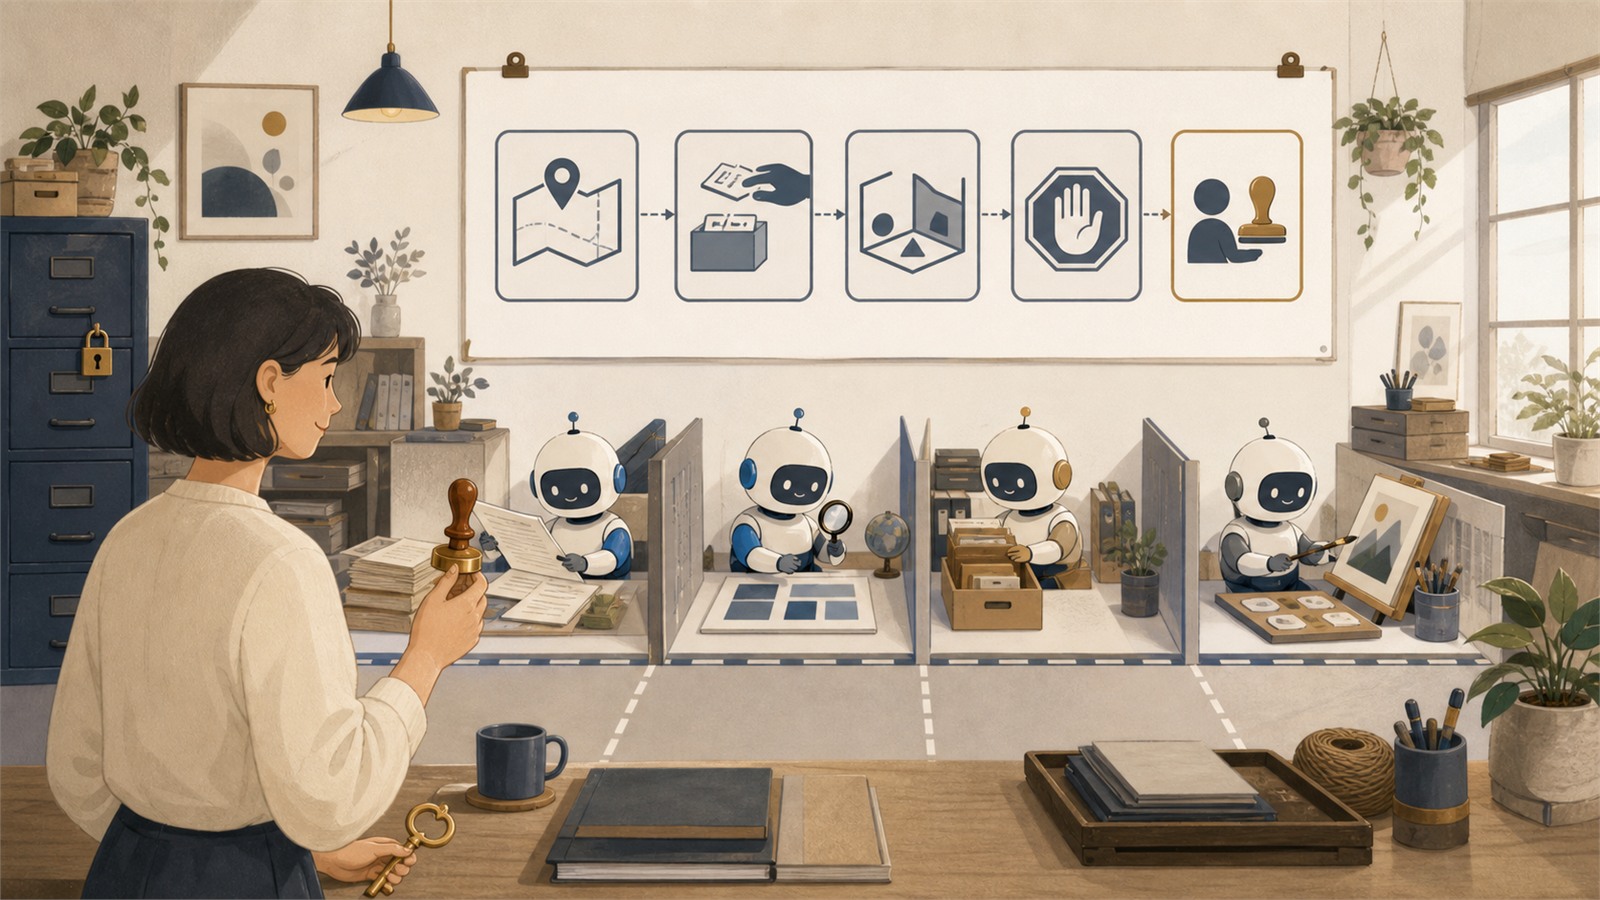
這次的主圖也是同一個比喻。四位 AI 助手各自處理文章、網站、檔案與圖片;私人檔案櫃保持上鎖,前景的人類保留印章與鑰匙。大家都能工作,不代表大家都能開每一道門。
五個問題,如何變成真正可執行的底線?
背景:純聊天、簡單問答或現有資訊已足夠時,不必為了顯得慎重,把整座知識庫搬進上下文。真的需要長期脈絡,也應從指定入口開始,只讀完成任務所需的最少資料。
正本:Memory 可以提醒背景,聊天保存當下脈絡,但它們不一定代表今天仍有效的決定。來源衝突時,AI 應該回讀指定正本,並說明自己依據哪個版本。
資料域:同一台電腦或雲端帳號可能包含不同人與專案的內容。技術上看得到,不等於這次任務可以使用。缺少資料時,回報缺件比自行跨區拼湊可靠。
授權:能讀檔案不等於能改檔案,能登入網站不等於能發布。刪除、公開、部署、權限與其他不可逆動作,需要本次具體批准,不能拿過去做過或一句模糊的「OK」當永久通行證。
產物:正式稿、候選稿、圖片與暫存檔若四處散落,日後就很難判斷哪一份能用。共同保存位置、可辨識檔名與正式/候選分層,看似瑣碎,卻會決定成果能不能繼續被使用。
哪些東西不要塞進共同守則?
共同守則不是愈長愈好。當每件事都被標成重要,真正的底線反而會消失。
這些內容通常應該放在別處:
- 單篇文章的標題、Slug、圖片與 SEO 文案。
- 只執行一次的工單與臨時決定。
- 會隨介面更新的逐步按鈕教學。
- 使用者的完整人物故事、私人對話與整座知識庫。
- 密碼、Token、Cookie、API Key 等可直接使用的秘密。
- 只有某一類工作才需要的長篇檢查表。
比較容易理解的分工是:
- AGENTS.md 是門口屋規:保存所有助手都該知道、相對穩定的共同底線。
- Skill 是工作手冊:處理特定任務時才打開,保存步驟、停止條件、證據與驗收方式。
- 知識庫是檔案室:保存人物、經驗、研究、來源與現行正本,不需要每次工作都整間打開。
GitHub 將共同、路徑限定與 Agent 指示分層;Claude Code 的文件也建議讓長期指示保持具體、精簡,把特定任務的多步驟程序移到 Skill 或較小範圍的規則中。共同層的任務是導航,不是吞下全部知識。
直接帶走:一份最小 AGENTS.md 起步模板
下面不是標準答案,而是一份可以複製後改成自己版本的骨架:
# 我的 AI 共同工作守則

- 只有任務需要長期背景時,才讀指定知識入口;不要掃描全部資料。
- 聊天與記憶只是背景提醒;發生衝突時,以指定的現行正本為準。
- 不同人物、客戶與專案資料不得混用;缺資料時先回報,不自行跨區補齊。
- 盤點、分析與草稿可以先做;修改、刪除、發布、部署與權限調整必須取得本次批准。
- 正式成果、候選稿與圖片依指定位置保存;不知道放哪裡時先停下詢問。
寫完後再問自己一次:這一條是否適用多數工作?出錯代價是否夠高?半年後仍可能有效嗎?能否用一句清楚原則表達?如果答案不是,大概不必放在全域層。
這篇文章自己也翻車了
這篇的第一版由 AI 寫成 12 個章節、5,025 個字元。最能讓普通人立刻使用的五個問題,卻被排在第十一節。內容並非錯誤,但讀者得先陪 AI 證明自己知道很多,才能拿到真正有用的東西。
Lukas 審稿時沒有替 AI 修改正文,只提出兩個裁決問題:
讀者為什麼要看這麼久? 既然希望文章被看見,有沒有先看看人們正在關心什麼?
第二版因此刪去約四分之一內容,將五個問題移到前面;第三版再加入開場情境與可直接帶走的模板。被修正的不只是文章順序,也是 AI 很容易犯的錯:急著交出一份完整答案,卻忘了讀者為什麼要走進來,以及離開時能帶走什麼。
這次仍沒有證明文字規則可以取代權限控制、沙箱與人工驗收。AGENTS.md 只是提供給模型的工作上下文,不是一定會被完美遵守的安全機制。真正可靠的工作仍需要最小權限、可驗證證據、明確停止條件,以及人願意為最後的公開與承諾負責。
所以,一份好的共同守則不是讓 AI 記住你的一切,而是先讓它知道:
哪些事情不能靠自己猜,哪些門必須把鑰匙交還給人。
而一篇好的實驗室文章,也不該只展示 AI 做了什麼:
它至少要讓你帶走一樣東西,回到自己的 AI 世界裡試一次。
本篇參考:AGENTS.md 開放格式、GitHub 的 Agent instructions 說明、Claude Code 的專案指示與記憶指南。